Eine gravierende Sicherheitslücke in der Programmiersprache PHP versetzt derzeit die IT-Welt und Betreiber von Webseiten in Aufruhr. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und internationale Experten warnen vor akuter Gefahr. Die wichtigsten Fragen und Antworten im Überblick:
Was genau ist passiert und wie schwer wiegt das Problem?
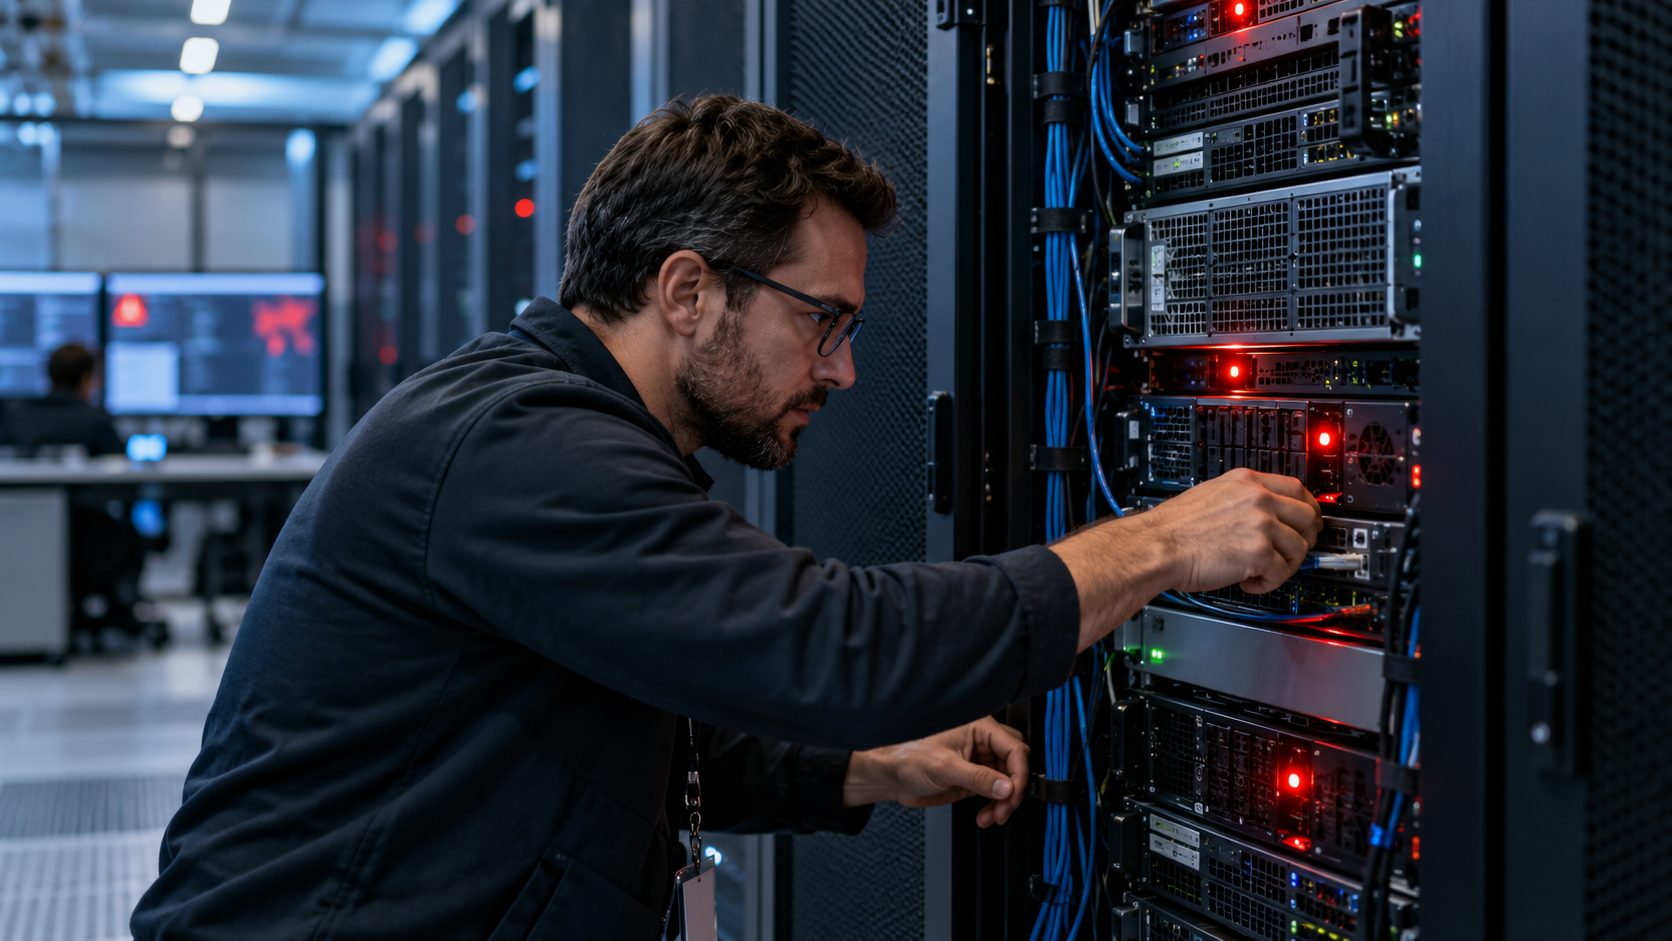
In der weit verbreiteten Programmiersprache PHP, die als technisches Fundament für einen Großteil aller weltweiten Webseiten dient, wurden zwei extrem kritische Schwachstellen entdeckt. Unter dem Namen «PHP2Shell» (registriert unter CVE-2026-109618 und CVE-2026-109619) ermöglichen diese Fehler Kriminellen, aus der Ferne eigenen Schadcode auf Servern auszuführen.
Weil dadurch eine vollständige Übernahme betroffener Systeme droht und die Details der Lücke vorab unbeabsichtigt an die Öffentlichkeit gelangten, stufen Behörden und IT-Sicherheitsexperten die Lage als außerordentlichen Notfall ein. Viele Webseitenbetreiber haben ihre Internetauftritte vorsorglich vom Netz genommen. Inzwischen sind aber viele Websites wieder online, nachdem die Betreiber die Updates eingespielt hatten.
Sind meine persönlichen Daten auf Online-Portalen oder in Onlineshops in Gefahr?
Ja, indirekt besteht ein Risiko. Wenn eine Website, ein Bürgerportal oder ein Onlineshop die betroffene PHP-Version nutzt und nicht rechtzeitig geschützt wurde, können Angreifer über den Schadcode Zugriff auf die dahinterliegenden Datenbanken erlangen. Dadurch könnten sensible Kundendaten, Passwörter oder Kontaktdaten abfließen.
Auf den Endgeräten der Nutzer selbst (wie Smartphones, Tablets oder PCs) besteht jedoch keine direkte Gefahr; die Schwachstelle liegt ausschließlich auf den Servern der Webseitenbetreiber im Hintergrund. Wenn Hacker die Kontrolle über einen Webserver erlangen, kann dieser auch als Ausgangspunkt für weitere Angriffe in die internen Netze verwendet werden.
Wie konnten die Sicherheitslücken so lange unentdeckt bleiben?
Tatsächlich ist die fundamentale Schwachstelle im Speichersystem von PHP seit mehr als 20 Jahren in Fachkreisen ein Thema. Bereits 2004 stieß der deutsche IT-Experte Stefan Esser auf ähnliche Sicherheitslücken. PHP setzt beim Verarbeiten von Anfragen ein striktes Limit für den Arbeitsspeicher. Wenn eine Anfrage dieses Limit überschreitet, bricht der Server die Verarbeitung abrupt ab und hinterlässt einen technisch instabilen Zustand. In den folgenden zwei Jahrzehnten wurden zwar ähnliche Fehler von Sicherheitsteams gemeldet. Da aber niemand den praktischen Nachweis erbrachte, wie man darüber eine Webseite hacken kann, wurden die Stellen im Code nicht repariert.
Welche Rolle spielt bei der PHP-Krise die Künstliche Intelligenz?
Bislang sind nicht alle Details bekannt, wie die PHP-Fehler entdeckt worden sind. Es spricht aber viel dafür, dass sie durch den massiven Einsatz von Künstlicher Intelligenz aufgespürt wurden.
Im Sommer 2026 startete der KI-Riese OpenAI gemeinsam mit den IT-Sicherheitsfirmen Calif und Wiz.io und weiteren Partnern ein Projekt, um das Internet mit Hilfe KI gezielt nach uralten, unentdeckten Sicherheitslücken zu durchsuchen. Die Forscher gaben wohl den alten Hinweisen von 2004 eine zweite Chance und fütterten KI-Modelle mit den Fragestellungen rund um den unaufgeräumten Speicher. Die KI und das Forscherteam wiesen nach Angaben von Calif.io im August 2026 nach, dass ein Angreifer gezielt riesige Anfragen an eine PHP-Webseite senden kann, um letztlich in den Server einzudringen und die vollständige Kontrolle über den Rechner zu übernehmen.
Nutzen die Angreifer auch KI?
Ja, KI ist auch ein wichtiger Bestandteil des Bedrohungsszenarios. Angreifer können Künstliche Intelligenz einsetzen, um die Schwachstellen der ungeschützten PHP-Server zu scannen und Angriffe in Sekundenschnelle ohne manuellen Aufwand im großen Stil vorzunehmen. KI wirkt in dieser Krise somit als Katalysator auf beiden Seiten – beim Angreifen wie beim Verteidigen.
Wie kann ich als Betreiber einer eigenen Webseite prüfen, ob ich sicher bin?
Betreiber von Webseiten – egal ob Blogs, Vereinshomepages oder Webseiten von Unternehmen und öffentlichen Einrichtungen – müssen die verwendete PHP-Version ihrer Serverumgebung prüfen. Das Entwicklerteam hat am Mittwoch entsprechende Notfall-Updates bereitgestellt.
Große Webhoster wie Ionos haben bereits in ihren Systemen die PHP-Version aktualisiert, sodass zumindest diejenigen Websites geschützt sind, die automatische Sicherheitsupdates vorgesehen haben. Aber auch wenn der Webhoster sich um das Problem kümmert, sollten Anwender überprüfen, ob eine geeignete PHP-Version eingespielt wurde, rät Thomas Boele von dem Sicherheitsunternehmen Check Point. «Vertrauen ist gut, Kontrolle ist besser.»
Welche Gefahr besteht bei vernetzten Geräten?
«Die Gefahr endet nicht bei öffentlichen Webseiten», sagt Alexander Opel, Cybersicherheitsexperte bei ESET. Eine verwundbare PHP-Version könne auch in der webbasierten Verwaltungsoberfläche eines vernetzten Geräts stecken. «Dies können Router, Überwachungssysteme, Netzwerkspeicher oder Lösungen zur Gebäudeautomation sein.» Täter könnten unter Umständen Daten auslesen, Einstellungen manipulieren oder das Gerät als Ausgangspunkt für weitere Angriffe im Netzwerk nutzen. «Gerade für Unternehmen ist die besonders gefährlich, da so aus einer unscheinbaren Verwaltungsoberfläche eine Hintertür ins Unternehmen werden kann.»
Wie geht es jetzt weiter und wann ist die Gefahr gebannt?
Die weltweite Welle automatisierter Angriffe läuft derzeit an und wird voraussichtlich noch über Wochen und Monate hinweg andauern, da Angreifer unermüdlich nach ungepatchten Systemen suchen. Entwarnung kann erst gegeben werden, wenn die breite Masse der Webhoster und Systemadministratoren die Sicherheitsupdates eingespielt hat. Systeme und veraltete PHP-Versionen, für die es keine offiziellen Updates mehr gibt, müssen von den Betreibern isoliert oder unverzüglich abgeschaltet werden, um dauerhafte Einfallstore für Cyberkriminelle zu verhindern.
Wer kümmert sich um die Sicherheit von PHP?
Da es sich um ein Open-Source-Projekt handelt, obliegt die Absicherung keinem einzelnen Konzern, sondern dem ehrenamtlichen PHP Security Team im Zusammenspiel mit einer globalen Entwickler-Community, die eingehende Sicherheitsmeldungen prüft und Notfall-Updates bereitstellt. Um diesen Prozess professionell zu sichern, koordiniert und finanziert die gemeinnützige PHP Stiftung Hauptentwickler sowie ein spezialisiertes Ökosystem-Sicherheitsteam, das bei kritischen Schwachstellen wie der aktuellen Notfall-Lücke die Entwicklung von Patches und die weltweite Offenlegung steuert.
Welche Lehren zieht die Digitalbranche aus der PHP-Krise?
Tanja Rückert, Geschäftsführerin der Robert Bosch GmbH und Vizepräsidentin des Digitalverbandes Bitkom, sagt, durch den Einsatz moderner KI-Modelle habe sich die Geschwindigkeit, mit der Schwachstellen identifiziert und ausgenutzt werden, massiv erhöht. Unternehmen müssten ihre bisherigen, oft reaktiven Patch-Prozesse drastisch beschleunigen müssen, um mit der neuen Bedrohungslage Schritt zu halten.
Gleichzeitig sei es notwendig, präventive Maßnahmen zu verstärken, indem eigene Software-Anwendungen intern mit neuen KI-Modellen auf potenzielle Gefahrenstellen geprüft werden. Die Herausforderung beschränke sich dabei nicht nur auf populäre Webanwendungen, sondern betreffe die gesamte Softwarelandschaft. «Unternehmen sind nun gefordert, ihre Sicherheitsarchitekturen an diese beschleunigte Taktung der digitalen Bedrohungen anzupassen.» (dpa)