Kyocera Document Solutions, Anbieter im Bereich Informations- und Dokumentenmanagement, hat seine erfolgreichsten deutschen Fachhandelspartner des Geschäftsjahres 2025 geehrt. Das Unternehmen setze ausschließlich auf den indirekten Vertrieb und die enge Zusammenarbeit mit dem Fachhandel, um die Digitalisierung und Optimierung von Informationsprozessen in Unternehmen und Behörden voranzutreiben, versichert der Anbieter.
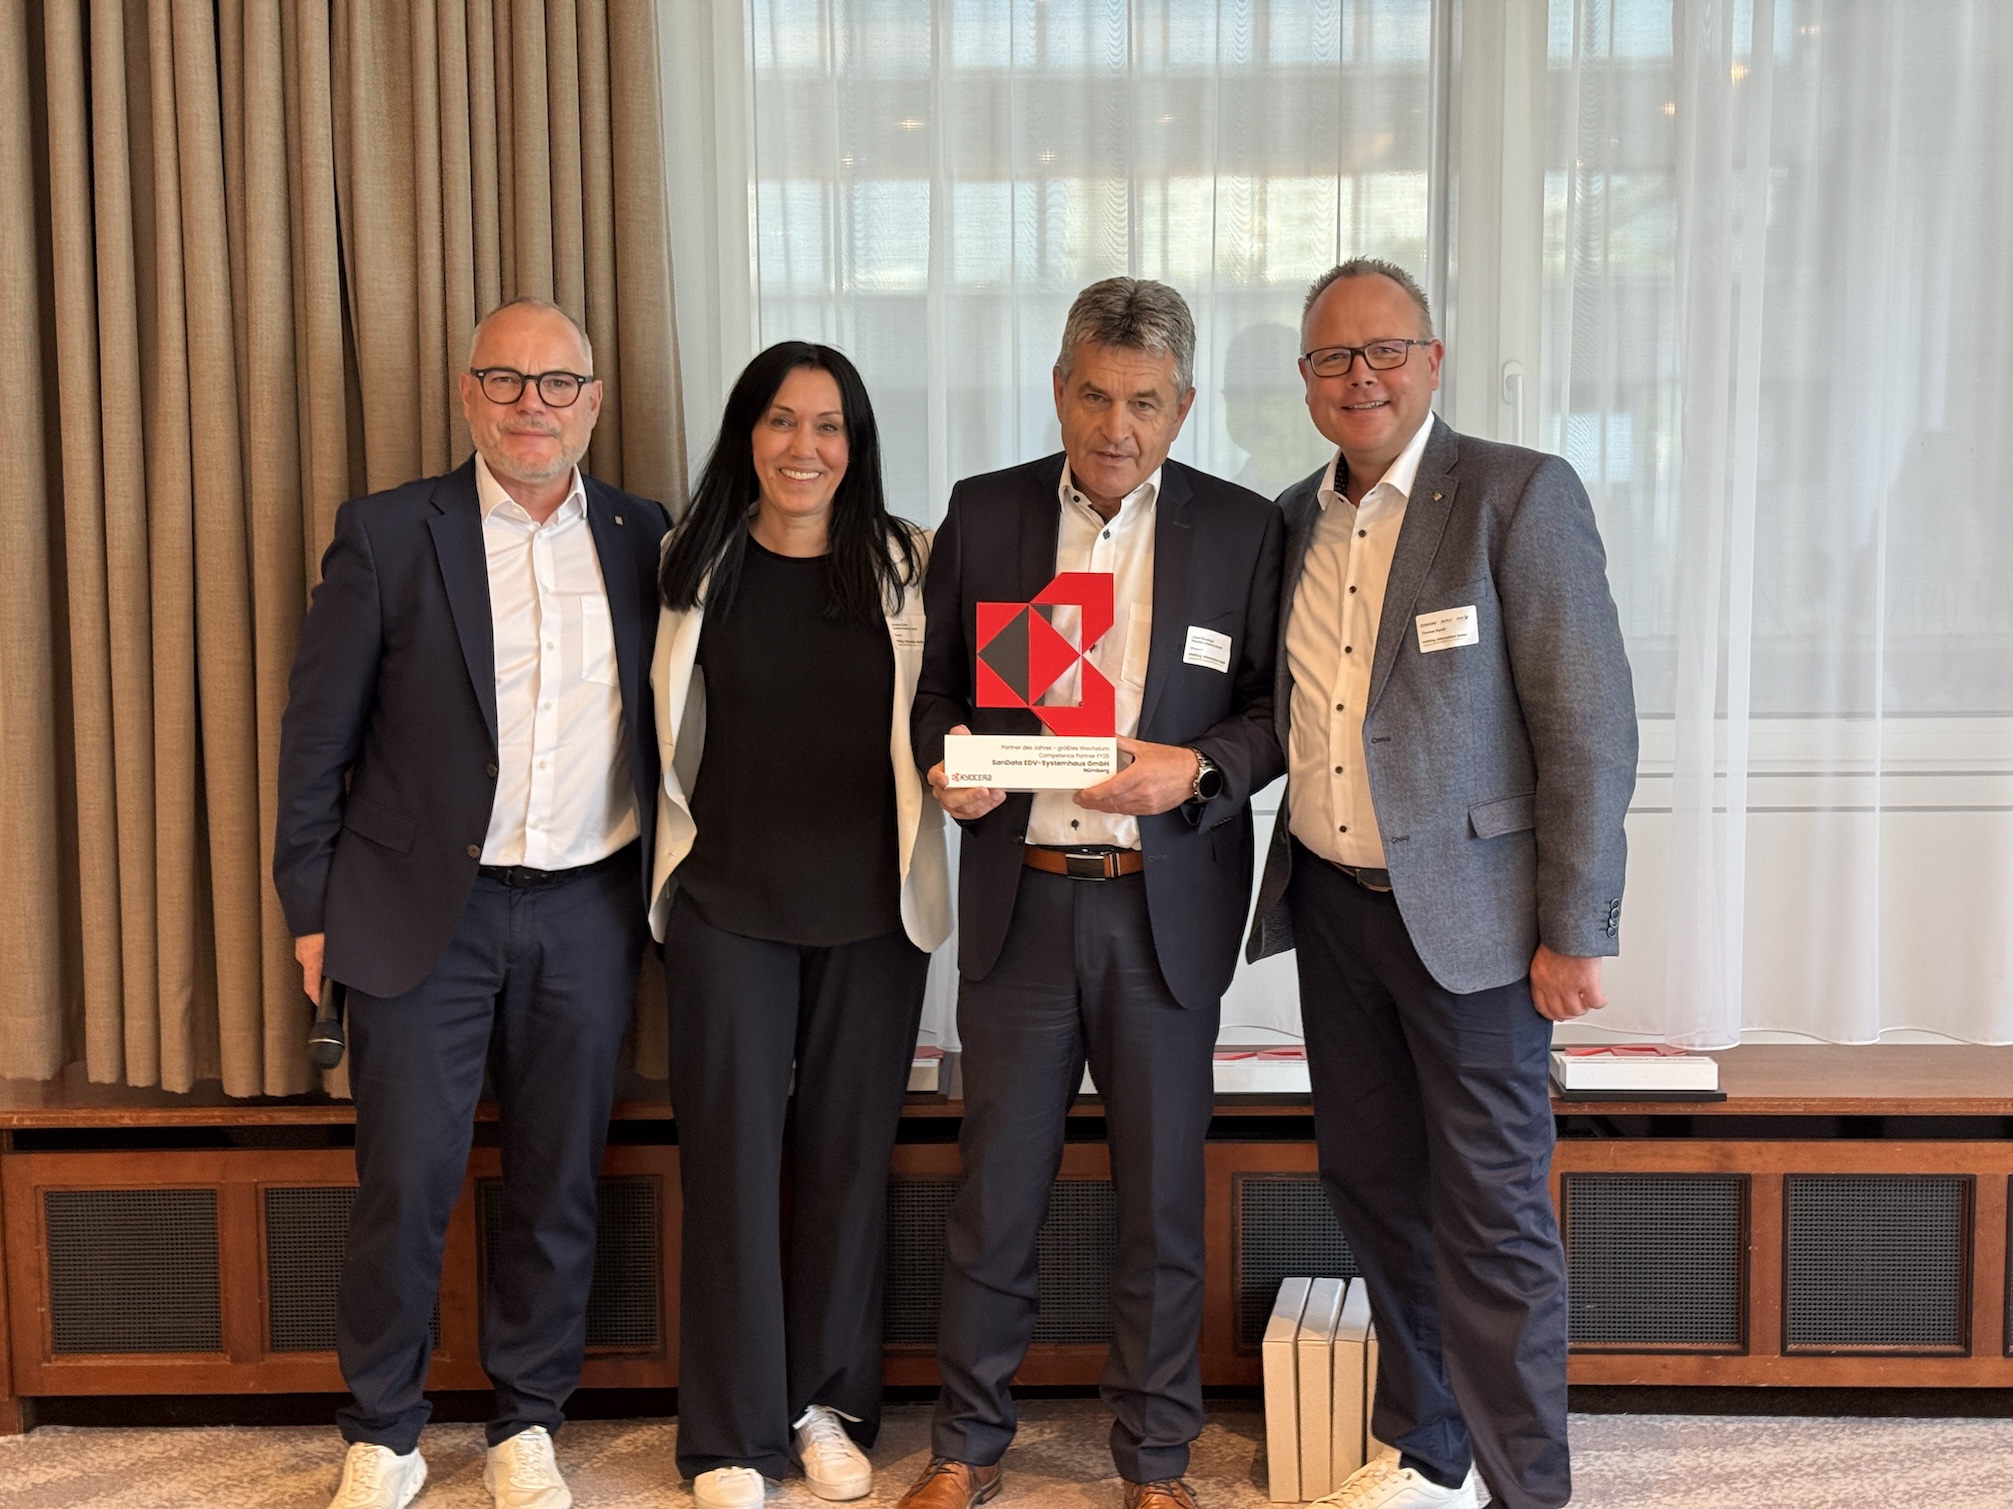
Zu den Partnern des Jahres gehören: Morgenstern AG (Kategorie „Größter Umsatz“), Datagroup (Kategorie „Größtes Wachstum“), SanData EDV-Systemhaus (Kategorie „Größtes Wachstum Competence Partner“), P-Center (Kategorie „Größter Umsatz Production Print“), K+S Pauly (Kategorie „Sales Story of the Year“), Bents Büro GmbH (Kategorie „Wertvollste Zusammenarbeit“) und Hengst GmbH (Kategorie „CHAPer des Jahres“).
«Unser bundesweites Partnernetzwerk ist das Herzstück unseres Erfolgs», betont Dietmar Nick, CEO von Kyocera Document Solutions Deutschland. «Gemeinsam gestalten wir die Zukunft des Dokumentenmanagements und beschleunigen die Geschäftsprozesse unserer Kunden. Diese Auszeichnungen sind eine Anerkennung für die engagierte Zusammenarbeit und das gemeinsame Streben nach Exzellenz.»